量子資安|2026/8/6
PQC 和 QKD 差在哪?
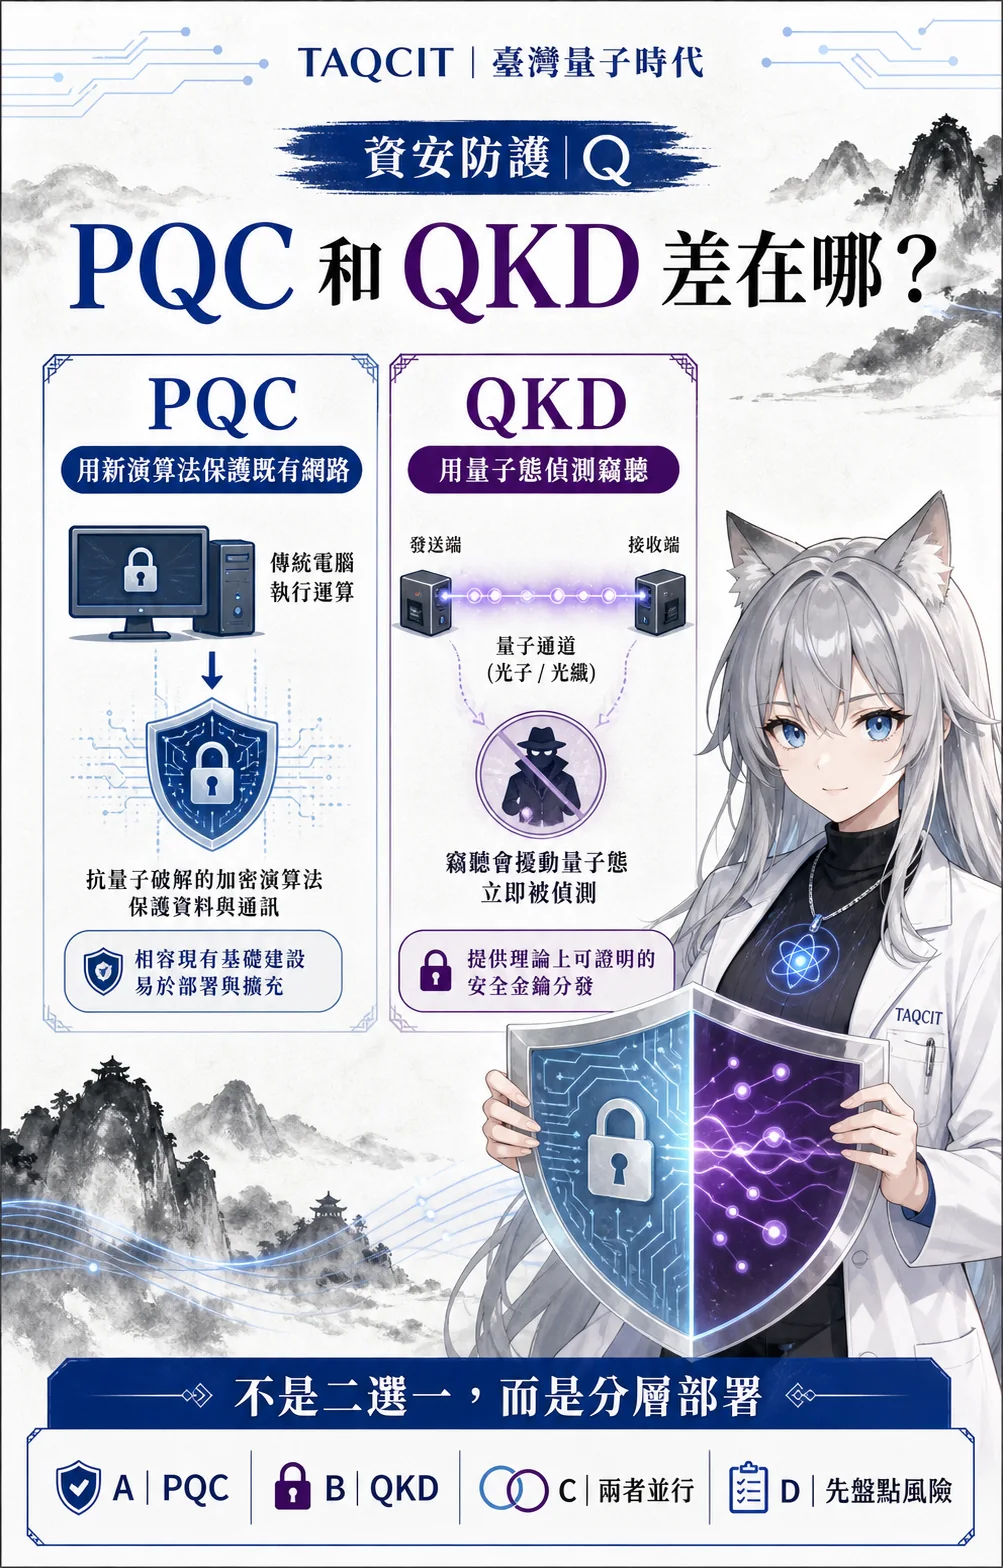
面對量子電腦可能帶來的密碼風險,PQC 與 QKD 從不同層次保護資訊,並不是互相取代的兩個答案。
撰寫TAQCIT 編輯團隊
科學與資料審閱TAQCIT 編輯審閱
發布2026/8/6
更新2026/8/18
PQC:換演算法,不必換整條網路
PQC(後量子密碼學)使用目前被認為能抵抗量子攻擊的數學問題,建立新的金鑰封裝與數位簽章方法。它仍可在一般電腦與既有網路上運作,因此比較容易逐步導入軟體、憑證、伺服器與終端設備。
真正困難的往往不是找到一個新演算法,而是盤點哪些系統仍在使用可能受量子攻擊的公開金鑰密碼,並建立可持續替換演算法的密碼敏捷性。
QKD:用量子態分配金鑰
QKD(量子金鑰分配)利用光子的量子性質建立共享金鑰;若傳輸中的量子態受到量測,理想協定可從統計結果察覺異常。
但 QKD 仍需要光學設備、量子通道、經典通道與身分認證,也受到距離、部署成本與實作安全限制。它處理的是金鑰分配,不會自動完成所有加密、端點與權限管理工作。
兩者保護的位置不同
PQC 的優勢是能進入既有數位基礎設施;QKD 的價值則可能出現在特定高敏感、高價值鏈路,以不同的物理原理增加一道防線。實務問題不只是二選一,而是哪些系統應先遷移 PQC、哪些鏈路值得評估 QKD,以及金鑰管理、身分驗證與端點安全是否同步納入。
第一步:先知道要保護什麼
先盤點資料保存年限、公開金鑰演算法、設備生命週期與更新能力,再決定部署順序。對多數組織而言,密碼資產盤點、密碼敏捷性與 PQC 遷移是眼前工作;QKD 則應依風險、場域與基礎設施條件評估。
繼續探索量子時代的技術與思想